PrestaShop ALTCHA Anti-Spam
Proteggi i tuoi moduli PrestaShop da spam e bot con ALTCHA. Un’alternativa gratuita a reCAPTCHA, senza dipendere da…
- PS 1.7+
- PS 8
- PS 9
Gli stessi filtri di sempre. La protezione non si vede.
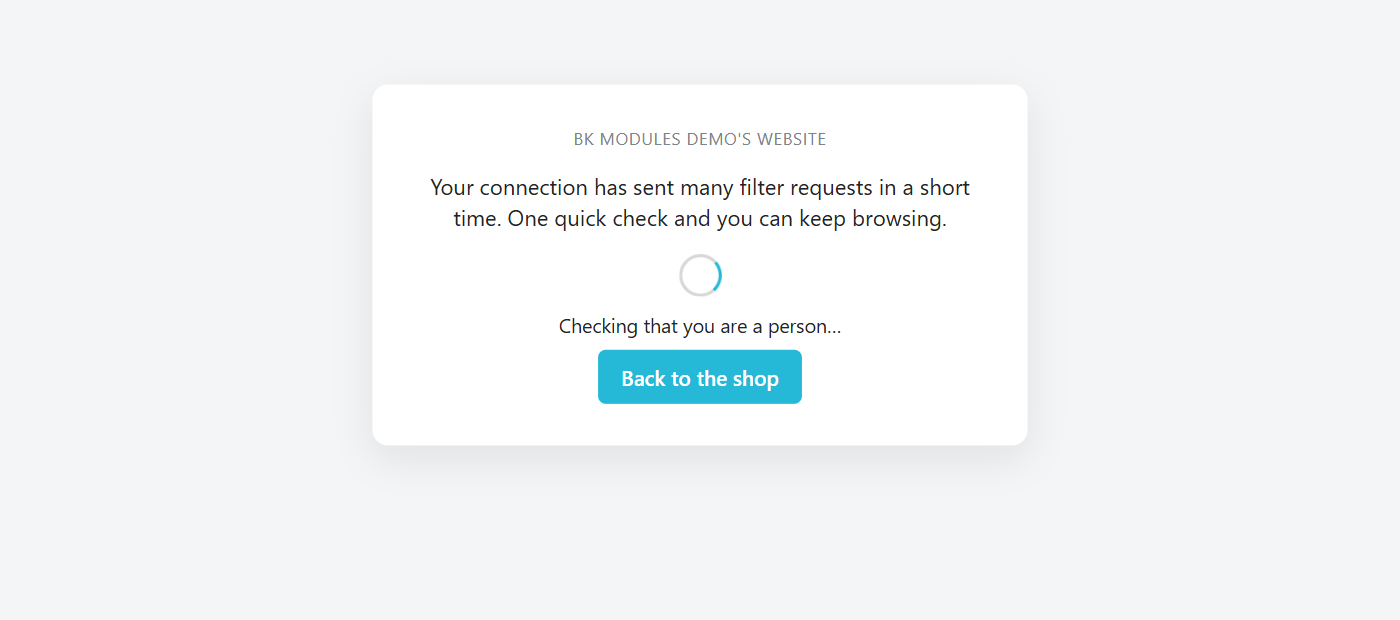
Il tuo cliente continua a filtrare per taglia, colore, marca o prezzo esattamente come oggi: il modulo non toglie filtri, non tocca il tema e non mostra nessun avviso nel negozio. Lavora prima che il negozio inizi a cercare, e interviene solo quando una stessa connessione chiede più ricerche al minuto di quante ne faccia una persona. Allora mostra questa schermata per un secondo, risolve da solo la verifica e torna all’elenco richiesto. Chi sta davvero comprando non arriva mai a vederla.
Quante ricerche costose hai servito e quante sono rimaste alla porta.
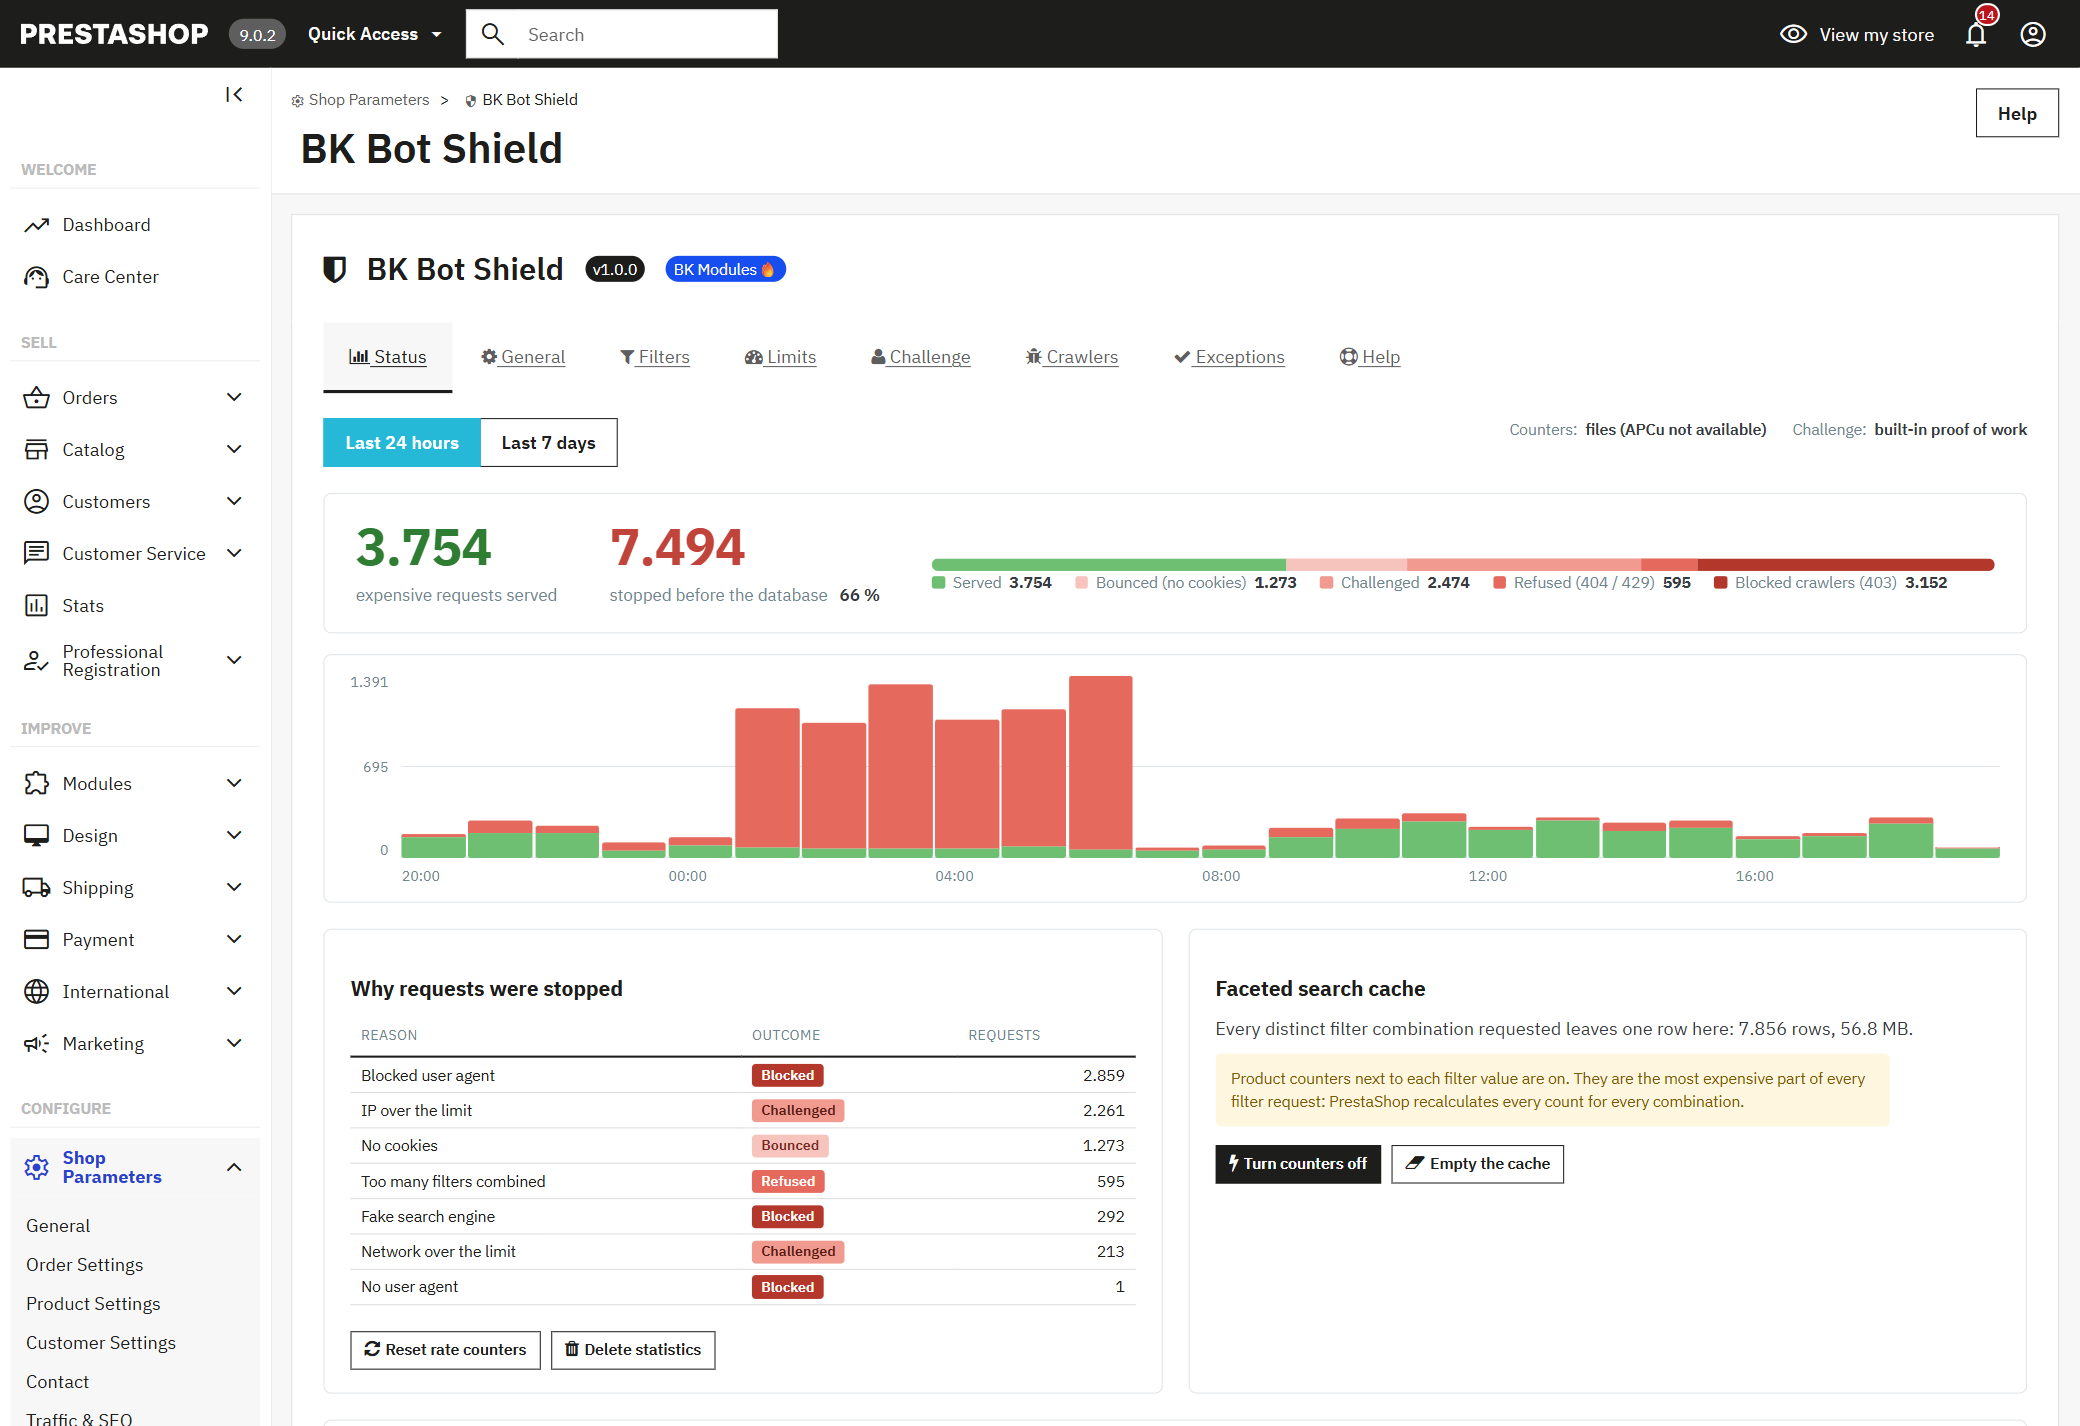
Il pannello di stato racconta quello che il tuo negozio non ti diceva: quante richieste di filtri sono arrivate nelle ultime 24 ore o nell’ultima settimana, quante sono state servite e quante fermate prima di toccare il database, con il motivo di ciascuna. Il grafico per ore mostra l’ondata notturna che finora vedevi solo nella fattura dell’hosting.
Ogni combinazione di filtri richiesta lascia una riga nella cache del modulo di ricerca a faccette di PrestaShop. Il pannello ti dice quante righe sono e quanto pesano, e ti permette di svuotarla e di spegnere i contatori di prodotti accanto a ogni filtro — la parte più costosa di ogni richiesta — senza uscire dalla pagina.
Tre livelli, dal più economico al più costoso, e il primo che decide chiude la richiesta.
Di tutti gli indirizzi che il tuo negozio potrebbe fabbricare, hanno senso solo quelli che combinano pochi filtri, pochi valori per filtro e pagine raggiungibili. Una richiesta fuori da questi limiti — otto filtri insieme, la pagina 400 — riceve un «non esiste» immediato, senza interrogazione, e smette di essere un indirizzo da esplorare. Il campo di gioco passa da milioni di combinazioni a qualche migliaio.
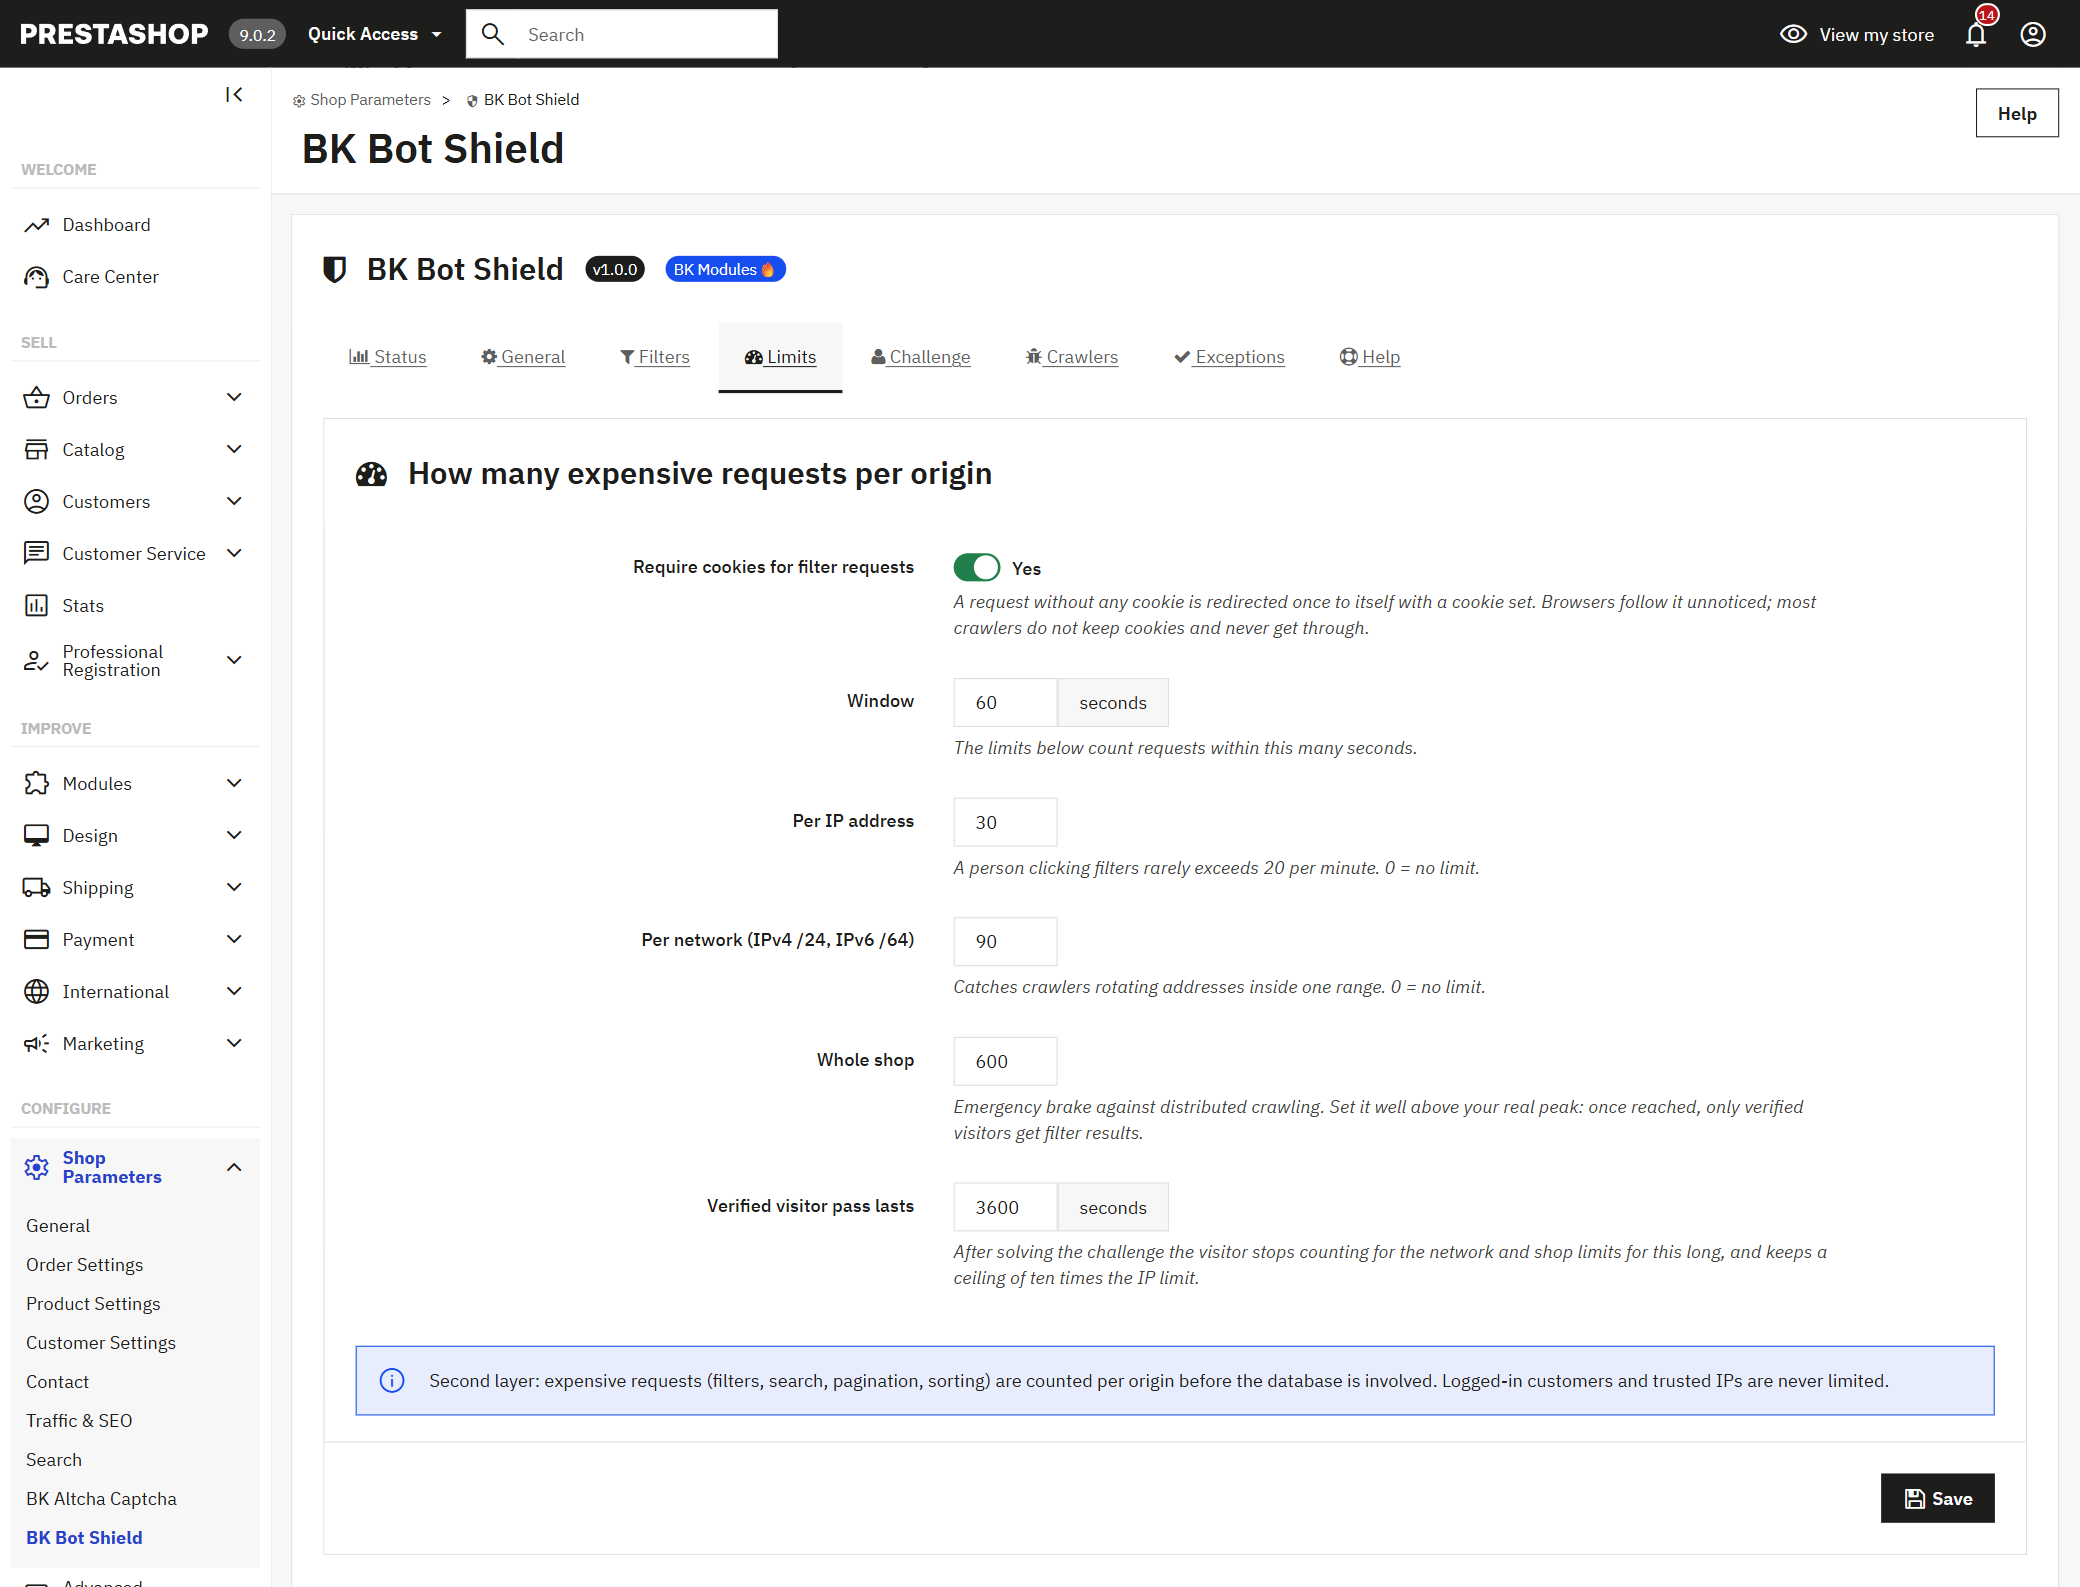
Le ricerche filtrate, il motore di ricerca, la paginazione e l’ordinamento si contano per indirizzo, per rete e per tutto il negozio. Un cliente ne fa venti in un minuto; chi ne fa trecento non è un cliente, comunque si chiami. Prima ancora, un rimbalzo invisibile scarta i crawler che non conservano cookie: il browser lo segue senza accorgersene e il bot continua a girare a costo zero.
Chi supera il limite non trova la porta sbattuta in faccia: riceve una verifica che un browser risolve da solo in millisecondi, senza puzzle né caselle, e un pass di un’ora. Il pass non esenta mai del tutto: risolvere una sfida costa poco a uno script, quindi chi lo porta mantiene comunque un tetto per indirizzo.
Un motore di ricerca vero viene riconosciuto; uno che dice soltanto di esserlo, no.
Googlebot, Bingbot, AdsBot, Applebot, DuckDuckGo e Yandex vengono verificati interrogando la loro rete, non leggendo ciò che dichiarano di essere. I crawler verificati entrano con una quota propria e ricevono gli indirizzi dei filtri marcati come non indicizzabili, così spendono il loro tempo sulle pagine che ti interessano. Chi si presenta come Googlebot da un indirizzo che non è di Google resta fuori.
Chi ha effettuato l’accesso al tuo negozio non viene mai limitato né sfidato.
WhatsApp, Facebook, Telegram o Slack continuano a generare la scheda del link che un cliente condivide.
Il tuo monitor di disponibilità, il comparatore di prezzi o l’ERP si segnano come consentiti e non vengono sfidati.
Strumenti SEO, crawler di addestramento IA e librerie di script arrivano bloccati di serie, e la lista è tua.
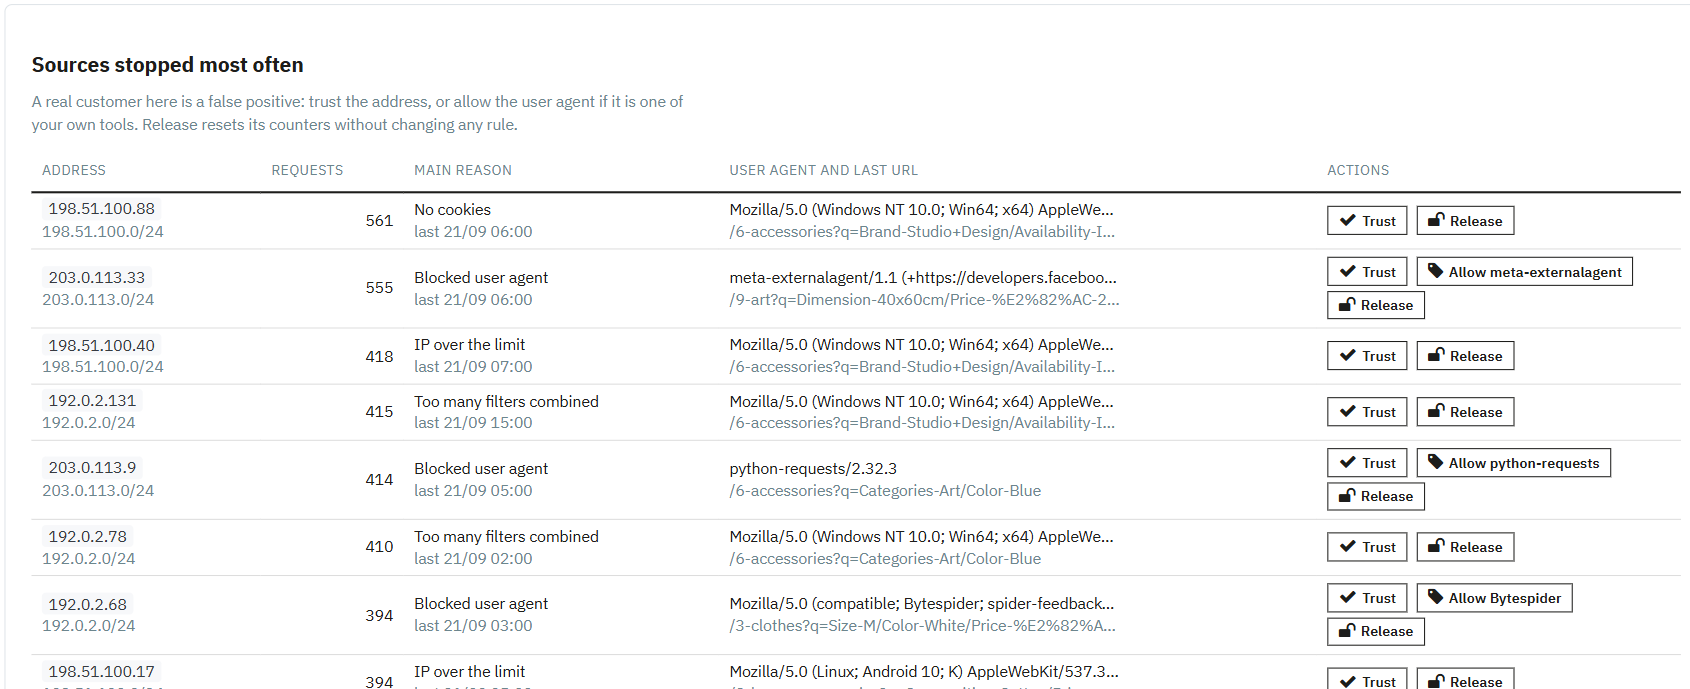
Ogni origine fermata, con il suo motivo e un’azione accanto.
Il pannello elenca gli indirizzi e le reti fermati più spesso, con il motivo principale, l’ultimo crawler che hanno dichiarato di essere e l’ultimo indirizzo richiesto. Se uno è un cliente reale, un clic lo segna come affidabile; se è un tuo strumento, un clic ne consente l’identità; e «liberare» azzera i suoi contatori senza cambiare nessuna regola.
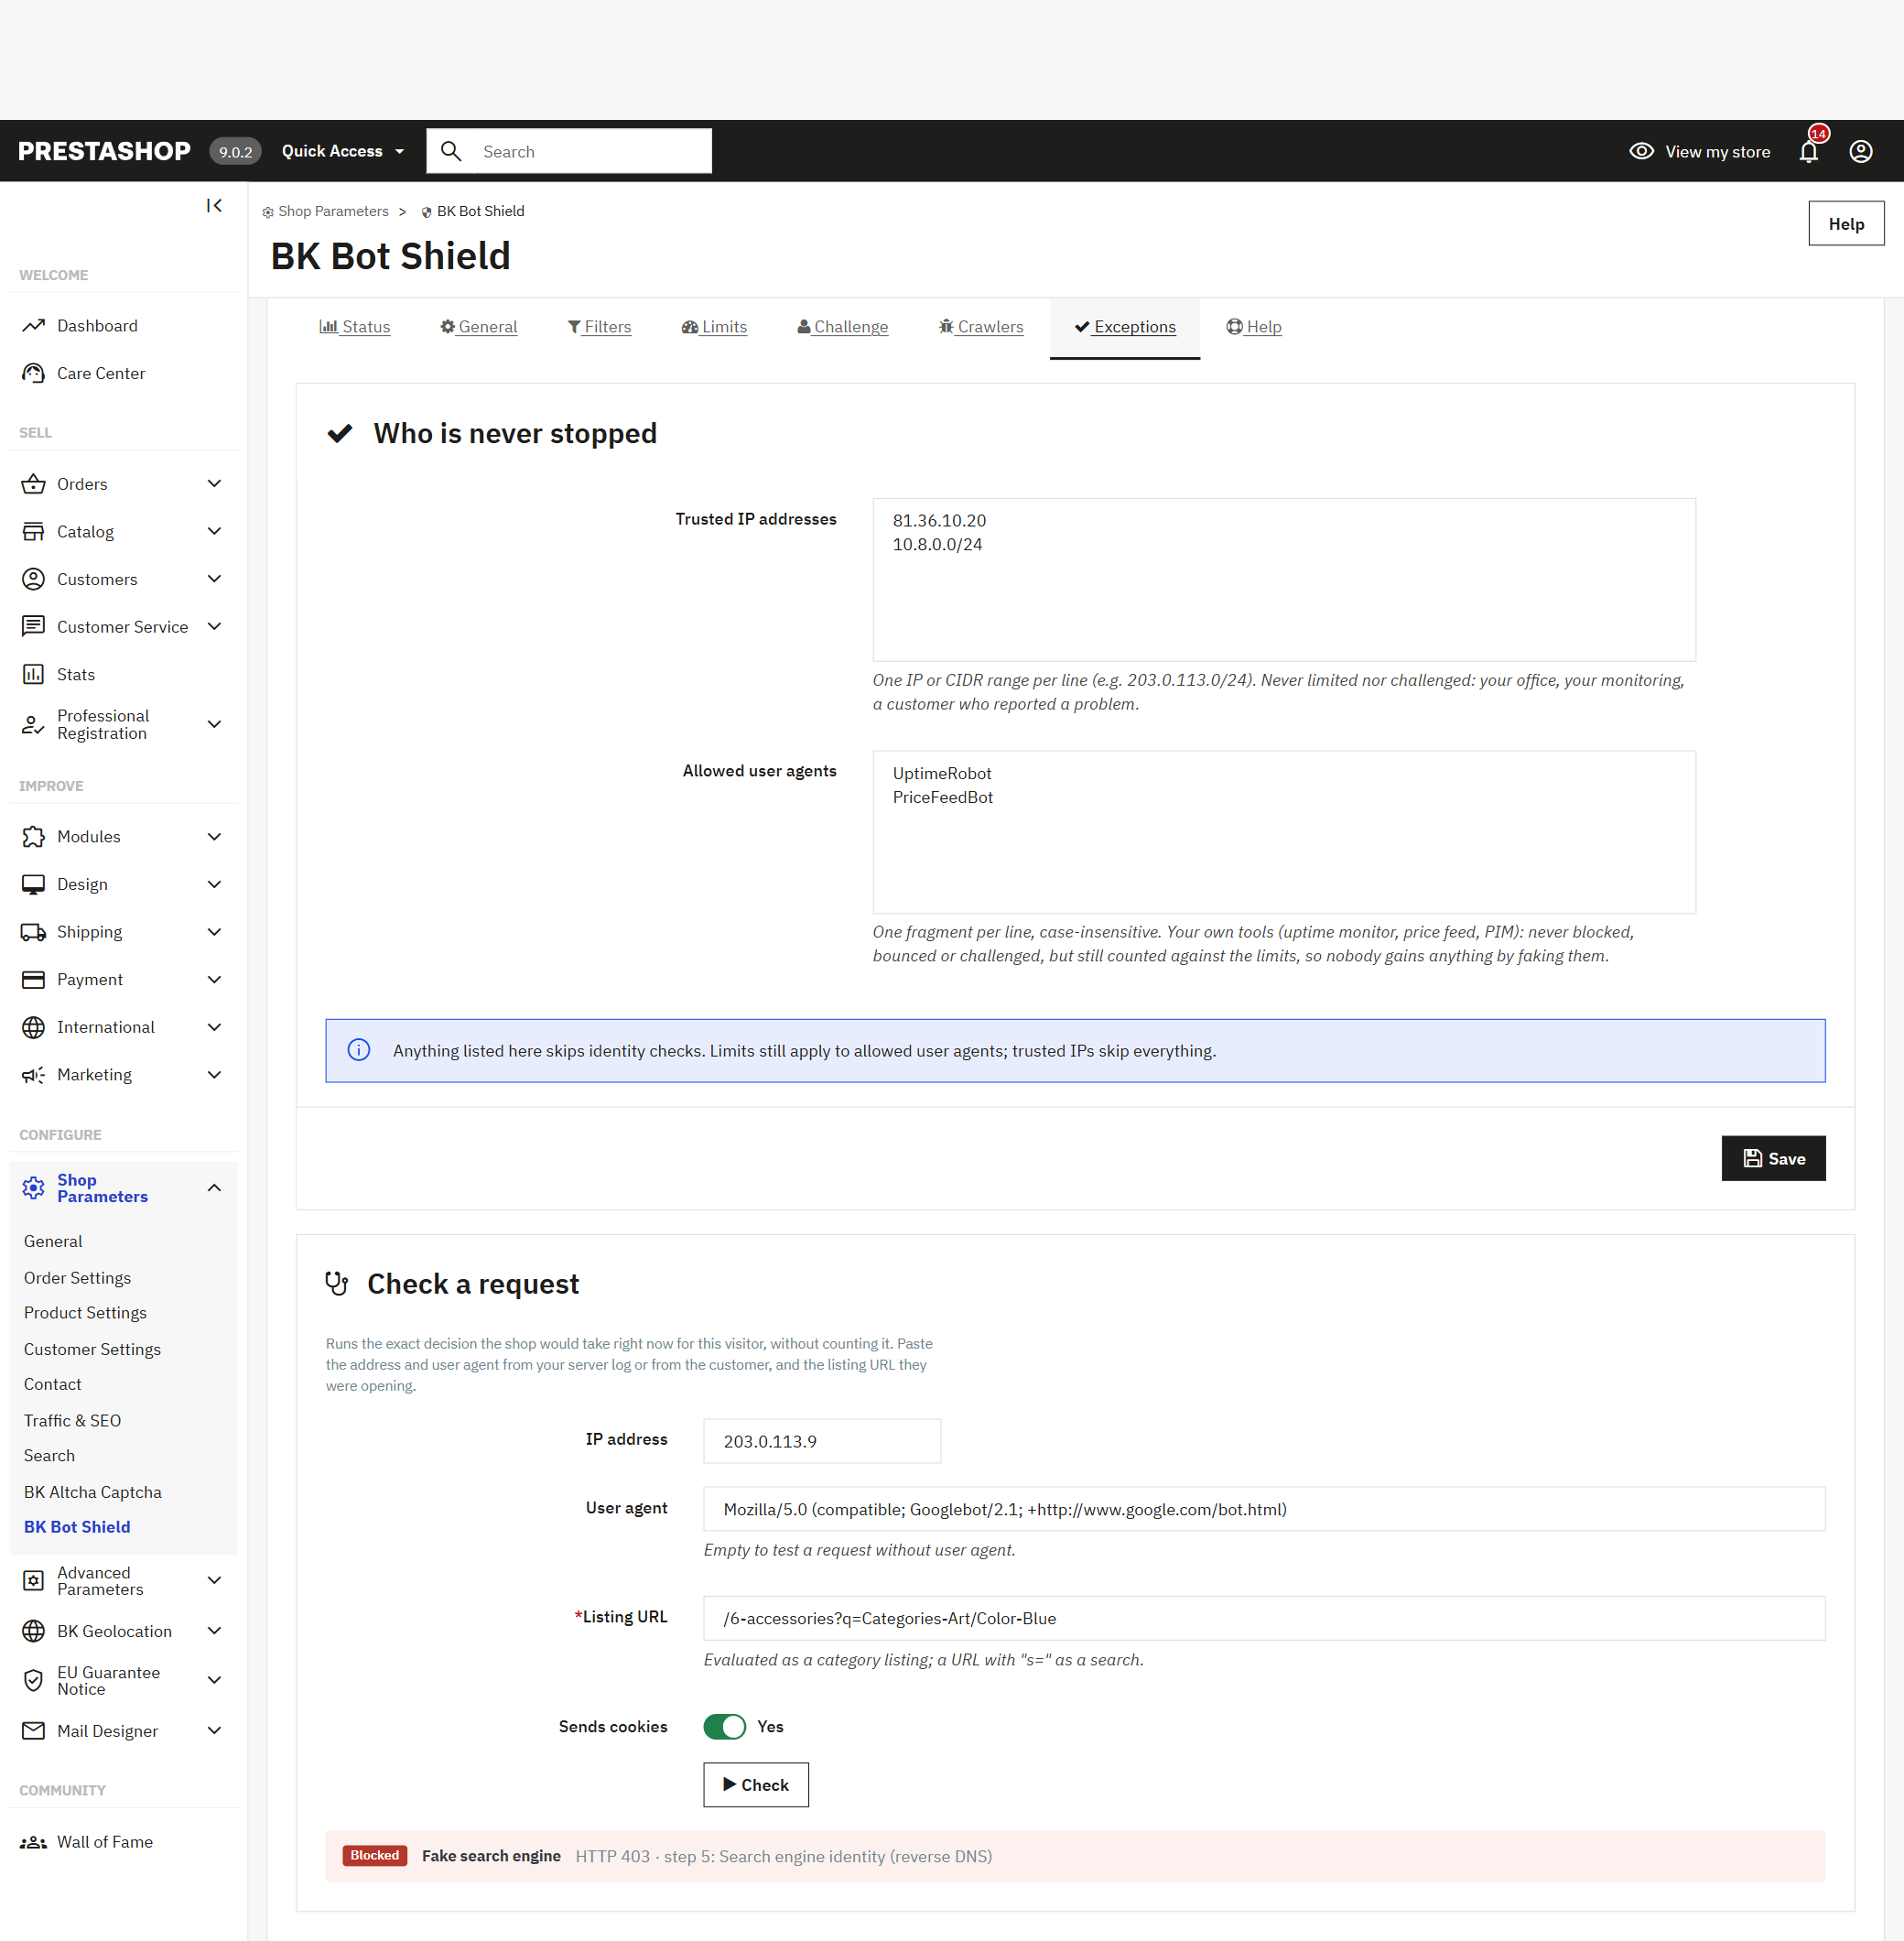
Incolli l’indirizzo e il browser presi dal tuo registro degli accessi — o quelli che ti dà un cliente che si lamenta — e l’URL che stava aprendo, e il modulo ti dice esattamente cosa farebbe con quella richiesta adesso e a quale passo lo decide, senza contarla.
Quarantamila pagine viste, zero ordini e l’hosting che ti scrive.
Ogni combinazione di filtri del tuo negozio è un indirizzo diverso, e in un negozio medio sono centinaia di migliaia. I crawler dei social network, dei servizi di intelligenza artificiale e di una mezza dozzina di aziende che non conosci hanno deciso di vederle tutte, insieme e senza pausa. Nessuna è salvata da qualche parte: ognuna è una ricerca nuova contro il tuo database, con il ricalcolo di tutti i contatori dei filtri. La cache non ti salva, perché nulla si ripete, e nemmeno la CDN, per lo stesso motivo.
Il risultato è sempre lo stesso: la CPU al 100 % un sabato pomeriggio, un back office che si trascina e un negozio che non si apre per il cliente che stava per pagare. Lo raccontiamo per intero ne l’articolo sui bot e la ricerca a faccette. Questo modulo è la soluzione descritta lì, pronta da installare: decidere quali combinazioni esistono, rispondere prima del database e tenere i crawler lontani dalle risorse che servono a chi compra.
Quattro segnali; con due insieme, quasi sicuro.
?q= nell’indirizzo, tutte diverse, richieste in pochi secondi.Mandaci il registro degli accessi di una giornata brutta dal modulo di contatto e ti diciamo quante di quelle richieste sono persone e quante sono rumore, senza impegno. Se è proprio questo, sai già cosa installare.
Con la licenza di 12 mesi lo installiamo e lo regoliamo con i tuoi log.
I limiti di serie vanno bene per la maggior parte dei negozi, ma ogni catalogo ha la sua forma: quanti filtri ha senso combinare nel tuo, quali strumenti tuoi non vanno mai sfidati, se il tuo server sta dietro Cloudflare o un altro proxy. Con la licenza di 12 mesi lo installiamo noi, leggiamo i tuoi registri degli accessi, lasciamo limiti ed eccezioni tarati sul tuo traffico reale e ti mostriamo il pannello con i tuoi dati. Durante l’anno, qualsiasi regolazione necessaria rientra nel supporto.
Nel tuo negozio, con il modulo attivo e funzionante lo stesso giorno.
Leggiamo i tuoi accessi e ti diciamo chi ti stava divorando la macchina.
Limiti, filtri consentiti ed eccezioni su misura del tuo catalogo e del tuo traffico.
Aggiornamenti e regolazioni per un anno, quando cambia il tuo catalogo o il tuo server.
Cosa sapere prima di installarlo.
PrestaShop da 1.7.6 fino a 9, con qualsiasi tema, con il modulo di ricerca a faccette di serie e con il motore di ricerca del negozio.
Riconosce l’indirizzo reale del visitatore dietro Cloudflare o il tuo proxy, e impedisce alla cache di LiteSpeed di conservare le sue risposte.
La sfida si risolve sul tuo server, senza chiavi né terze parti. Se preferisci Turnstile o reCAPTCHA, li scegli con le tue chiavi.
Conserva solo gli indirizzi che ha fermato, per 30 giorni e nel tuo database. Nulla esce dal tuo negozio.
Se vuoi vederlo prima che agisca, un interruttore lo mette solo a guardare: annota tutto ciò che fermerebbe e lascia passare tutto. Dopo qualche giorno il pannello ti dice cosa avrebbe fermato, e decidi tu.
No. Googlebot viene verificato interrogando la rete di Google ed entra con una quota propria. Quello che fa il modulo è marcare gli indirizzi dei filtri come non indicizzabili e rispondere subito alle combinazioni senza senso, che è esattamente ciò che Google raccomanda per la navigazione a faccette. Di solito inizia a esplorare meglio le pagine che ti interessano.
Mettendo la decisione prima della ricerca: il modulo conta quante richieste di filtri fa ogni origine e trattiene solo chi esagera. I filtri restano lì per tutti; quello che cambia è che fabbricare milioni di pagine diverse smette di essere gratis per chi le chiede.
Sì. Dietro Cloudflare tutte le richieste sembrano arrivare dai suoi server; il modulo legge l’indirizzo reale che Cloudflare aggiunge e lo considera vero solo quando la richiesta arriva davvero dalla sua rete. Funziona anche con un altro proxy o bilanciatore del tuo hosting.
Vede per un secondo una schermata di verifica che il suo browser risolve da solo, senza caselle né puzzle, e prosegue con un pass di un’ora. E se ha effettuato l’accesso, nemmeno quello: i clienti identificati non vengono mai limitati.
Perché i crawler che ti buttano giù non leggono robots.txt e cambiano nome e indirizzo ogni settimana. Il modulo non dipende dal sapere chi è ciascuno: misura quante ricerche costose fa ogni origine, e quella misura non si può travestire. Come si mettono quei limiti lo spieghiamo in limitare le richieste per IP su PrestaShop.
Conserva l’indirizzo IP delle origini che ha fermato per 30 giorni — quanto basta per rivederle nel pannello — e poi le cancella. Tutto resta nel database del tuo negozio; nulla viene inviato a nessun servizio.
Sì. È testato da PrestaShop 1.7.6 fino a 9, con PHP 7.2 in poi. La licenza include gli aggiornamenti.
Protegge dal primo minuto, senza configurare nulla.
I limiti di serie — cinque filtri combinati, trenta ricerche al minuto per indirizzo, rimbalzo dei cookie e sfida integrata — vanno bene per la maggior parte dei negozi. Nessuna chiave da richiedere, niente da attivare.
Quante richieste costose sono arrivate, quante sono rimaste alla porta e chi le mandava. È lì che si capisce cosa stava succedendo.
Se un’origine fermata è un cliente o un tuo strumento, un clic la mette nella lista fidata. Il verificatore toglie ogni dubbio prima di toccare un limite.
Le statistiche si puliscono da sole, i contatori vivono sul tuo server e il back office ti avvisa quando esce una nuova versione.
Un modulo, uno sviluppo o solo un parere. La prima consulenza non costa nulla, e da lì esce un preventivo chiuso con prezzo e data.